Что такое LLM-шлюз и когда он нужен
LLM-шлюз принимает запрос приложения, проверяет доступ и передаёт вызов к выбранной модели. Он нужен не ради ещё одного адреса в конфигурации. Слой оправдан, когда команде требуется отделить ключи, правила расхода, журнал и выбор маршрута от прикладного кода. Если всё это уже надёжно решается прямым API и одним сервисом, шлюз может оказаться лишним.
Коротко
Шлюз находится между приложением и моделью, но сетевым роутером не является.
Польза появляется там, где нужны независимые ключи, наблюдаемость или правила резервного маршрута.
Перед переносом трафика проверяют протокол, данные в журнале, лимиты ключа и поведение при отказе.
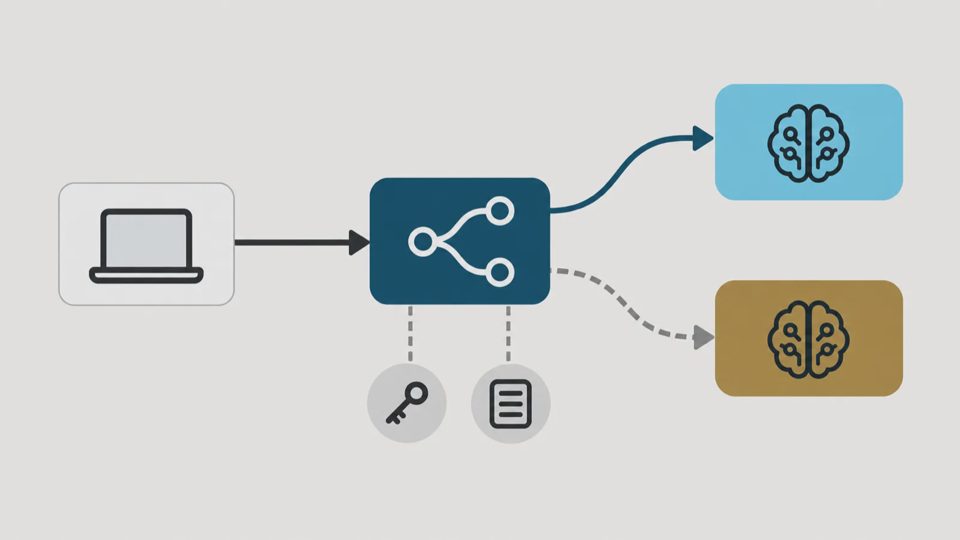
Где шлюз находится в запросе
Без шлюза сервис хранит ключ модели и отправляет HTTP-запрос напрямую. Со шлюзом приложение хранит ключ шлюза, а шлюз уже применяет правила для этого вызова. Для кода это часто выглядит как смена базового адреса и учётных данных. Но инфраструктурно меняется точка, где принимаются решения.
Представим сервис, который отвечает клиентам в чате. Ему мало получить текстовый ответ. Нужно понять, каким ключом шёл вызов, сколько токенов израсходовано, почему запрос завершился ошибкой и можно ли повторить его. Если команда складывает это в каждом микросервисе по отдельности, правила неизбежно расходятся. Шлюз собирает общий контур в одном месте.
У Relay один ключ работает с OpenAI Chat Completions и Anthropic Messages, а поддержка конкретного протокола зависит от модели. Описание путей и форматов есть в справочнике протоколов. Это полезный пример границы: совместимость не следует считать свойством названия модели или клиентской библиотеки. Её проверяют на нужной паре «модель, протокол».
Чем шлюз отличается от прямого API
Прямой API короче по пути. У приложения меньше зависимостей, а команда сама отвечает за ключи, лимиты, учёт и наблюдаемость. Такой выбор разумен для одного сервиса с понятным трафиком, особенно пока нет общей платформенной задачи.
Шлюз добавляет промежуточный слой. Значит, появляется новая точка, которую надо оценить по доступности и правилам работы с данными. Зато можно вынести туда общие операции. У Relay это отдельные ключи для приложений, лимиты расходов и возможность отозвать либо заменить ключ. Полный секрет показывается лишь при создании, поэтому его нельзя получить заново из кабинета.
Коротко: шлюз не делает модель умнее. Он наводит порядок вокруг вызова. Иногда этого достаточно, чтобы не искать расход или ошибку по пяти логам. Иногда это лишняя сложность. Всё упирается в сценарий.
Какие четыре вопроса стоит задать до выбора
Совпадает ли нужный протокол
Не проверяйте интеграцию только запросом «привет». В рабочем сценарии могут быть потоковый вывод, сообщения определённого формата, подсчёт токенов или Responses API. Страница Relay описывает, какую часть пути сервис берёт на себя. Список поддерживаемых протоколов и известные отличия указан в справочнике выше. Если модель не принимает выбранный формат, запрос не должен тихо уходить на другую модель.
Что увидит команда в журнале
Журнал нужен не для наблюдения из любопытства. Он отвечает на практические вопросы: какой ключ совершил вызов, сколько токенов обработано, какая стоимость получилась, какой статус вернулся. В Relay запись содержит токены, стоимость, статус и request_id; период можно выгрузить в CSV, до 100 000 строк за одну выгрузку. Схема и фильтры описаны на странице контроля использования.
Как остановить неожиданный расход
Один общий ключ на все окружения плохо переживает ошибку в фоновом задании. Отдельный ключ на сервис и окружение позволяет задать предел на весь срок, день или месяц. В Relay вызов сверх установленного лимита завершается ошибкой key_limit_exceeded без списания. Лимит не заменяет алерты, зато задаёт жёсткий потолок. Настройки и ротация ключей собраны в разделе API-ключей.
Что произойдёт при проблеме с маршрутом
Сбой нельзя обсуждать общими словами. Нужен ответ на четыре вопроса: будет ли повтор, можно ли направить вызов на резервный маршрут, изменится ли цена и как запретить такой переход для чувствительного ключа. Сейчас резервные маршруты в Relay не включены, у опубликованной модели один путь. Руководство по резервным маршрутам описывает поведение после настройки: запрос сможет пойти по запасному пути, а фактическая цена может оказаться выше. Политика настраивается ключом и запросом.
Как провести пилот без сюрпризов
Начните с одного неопасного потока. Создайте отдельный ключ с ограничением, повторите реальный формат запроса и сохраните идентификатор вызова. Затем проверьте три вещи: ответ совпадает с ожиданием клиента, запись появилась в журнале, а ошибка попадает в понятный маршрут обработки.
Следующий шаг, а не первый, это искусственная ошибка. Например, можно направить запрос на неподходящий протокол или превысить заранее малый лимит ключа. Цель не в том, чтобы «сломать прод». Команда должна увидеть код ошибки, request_id и правило, по которому приложение либо повторяет вызов, либо прекращает работу.
Я бы не переносил весь трафик до такого прогона. Красивый пример в документации почти ничего не говорит о том, как поведёт себя длинное соединение, очередь задач или ночная загрузка.
Кто отвечает за слой шлюза
Шлюз полезен, когда его владелец определён. Это не обязательно отдельная платформенная команда. В маленьком продукте владельцем может быть тот же инженер, который ведёт интеграцию. Но у него должны быть ответы: где меняются ключи, кто получает уведомление о массовой ошибке, как документирован откат и по какому признаку закрывается инцидент.
Разделите обязанности на две части. Шлюз отвечает за проверку ключа, доступный протокол, журнал и свои ошибки. Приложение отвечает за корректность промпта, лимит повторов, валидацию ответа и полезное действие после него. Если приложение после трёх тайм-аутов повторяет операцию без ограничений, шлюз не знает, что третий ответ уже может дублировать действие во внешней системе.
Ещё один полезный вопрос, где живёт конфигурация. Базовый адрес и ключ не должны быть разбросаны по исходникам и рабочим ноутбукам. Для каждого окружения зафиксируйте владельца, имя ключа и максимальный расход. Тогда отключение тестового трафика не станет поиском по всей организации.
Как выбирать модель после появления шлюза
Шлюз делает переключение моделей технически удобнее. Это не означает, что модель можно менять без процедуры. У каждого маршрута должны быть входные данные, критерий результата и предел расхода. Иначе команда увидит снижение средней стоимости, но не заметит рост повторов или ошибок пользователей.
Хороший первый набор включает короткий ответ, длинный контекст, структурированный результат и неудачный запрос. Оценку лучше записывать до запуска: например, ответ проходит схему, не теряет обязательное поле и не вызывает больше одного повтора. После этого можно сопоставить запись журнала с фактическим качеством, а не выбирать по впечатлению от одного красивого примера.
Маленький контракт перед подключением
До изменения адреса API договоритесь о нескольких простых правилах. Какое окружение допускает тест, какой ключ используется, сколько повторов разрешено клиенту, где лежит инструкция по отзыву ключа и кто смотрит на ошибку в нерабочее время. Один абзац в репозитории лучше, чем память участников созвона.
В этот контракт полезно включить и границу данных. Укажите, какие тестовые тексты допустимы, куда запрещено копировать ответы и какие значения нужны поддержке. Тогда технический пилот не начнёт собирать содержимое реальных диалогов только потому, что кому-то понадобился пример в журнале.
Когда шлюз можно не ставить
Шлюз не обязателен, если у вас один сервис, один владелец ключа и нет потребности в общем журнале или правилах доступа. В этом случае прямой API проще объяснить и поддерживать. Не стоит вводить платформенный слой ради будущего, которое пока не наступило.
Но после появления второго приложения, команды или окружения вопрос меняется. Тогда стоимость хаоса обычно растёт быстрее, чем стоимость самого шлюза. Хороший сигнал для внедрения: вы уже не можете одним ответом сказать, кто сделал спорный вызов и по какому ключу его надо отключить.
LLM-шлюз и сетевой маршрутизатор это одно?
Нет. Сетевой маршрутизатор передаёт пакеты между сетями. LLM-шлюз работает на уровне HTTP-вызова к модели: принимает запрос приложения, проверяет доступ, применяет правила и возвращает ответ. У них совпадает слово «маршрут», но назначение и уровень системы разные.
Можно ли переключиться на шлюз без переписывания приложения?
Иногда достаточно заменить базовый адрес и ключ, если нужный протокол уже поддержан. Это не освобождает от проверки. Сначала отправьте настоящий запрос приложения, затем проверьте потоковый ответ, ошибки и учёт. Совместимость для одного простого вызова не доказывает паритет всей интеграции.
Зачем сохранять request_id, если есть логи приложения?
Логи приложения показывают ваш участок пути. request_id связывает его с записью конкретного вызова в журнале шлюза и с сообщением об ошибке. При разборе инцидента это сокращает поиск: не нужно угадывать, какая из похожих попыток относится к жалобе пользователя.