Вайб-кодинг: как начать безопасно в проекте
Вайб-кодинг называют работой, где человек формулирует результат обычными словами, а агент меняет файлы и предлагает код. Начать можно с маленькой задачи, но выпускать правку без запуска, диффа и теста нельзя. Хороший первый опыт строится на коротком цикле: описали границу, получили изменение, проверили его сами, зафиксировали результат.
Коротко
Вайб-кодинг ускоряет первые итерации, но не отменяет ответственность за код.
Первой задачей берите видимую правку с ясным критерием готовности.
Один API-ключ для эксперимента лучше ограничить по модели, расходу и сроку.
Дифф, тест и ручная проверка нужны после каждой значимой правки.
Что называют вайб-кодингом
В обычной разработке автор пишет большую часть строк сам, а помощник дополняет фрагменты или объясняет ошибку. В вайб-кодинге отправной точкой становится намерение: «добавь фильтр по статусу», «раздели эту форму на два шага», «найди, почему экспорт пропускает выбранную дату». Агент читает доступный контекст, строит план и вносит изменения.
Слово может звучать легкомысленно. На деле полезен довольно строгий процесс. Человек отвечает за область задачи, доступы, проверку результата и решение о публикации. Агент экономит время на поиске однотипных мест, черновой реализации и объяснении чужого кода. Он не получает права сам решать, что допустимо в продукте.
Есть простая граница. Если результат можно открыть в браузере, проверить в тесте или сравнить с ожидаемым файлом, задача подходит для первого захода. Если ошибка затрагивает платежи, права доступа, персональные данные или удаление записей, сначала нужен привычный разбор требований и отдельная проверка человеком.
С чего начать, чтобы не утонуть в первой сессии
Выберите участок, который легко вернуть назад. Подойдёт подпись на экране, фильтр в уже существующем списке, отдельная команда импорта или тест для известного случая. Не начинайте с просьбы «перепиши приложение». У агента окажется слишком много способов понять такую фразу, а вам придётся разбирать огромный дифф.
Перед первым запросом подготовьте три вещи. Нужен репозиторий с чистым состоянием или отдельной веткой, команда локальной проверки и короткое описание того, как выглядит успех. Это скучнее, чем обещание собрать продукт за вечер. Зато после первой правки вы поймёте, где агент полезен именно вашему проекту.
Хорошая постановка похожа на заметку для коллеги, который сел в проект впервые. Назовите экран или пакет, наблюдаемое расхождение, ожидаемое поведение и запреты. Добавьте, что нельзя менять за пределами задачи. В конце попросите показать план и дифф до широкого рефакторинга.
Плохой запрос: «сделай нормальную авторизацию». В нём нет модели угроз, способа входа, правила сессии и даже границы папок. Хороший запрос длиннее, зато спорных решений в нём меньше: «в форме входа покажи ошибку неверного пароля, не меняй API-контракт, добавь тест для ответа 401 и не трогай регистрацию».
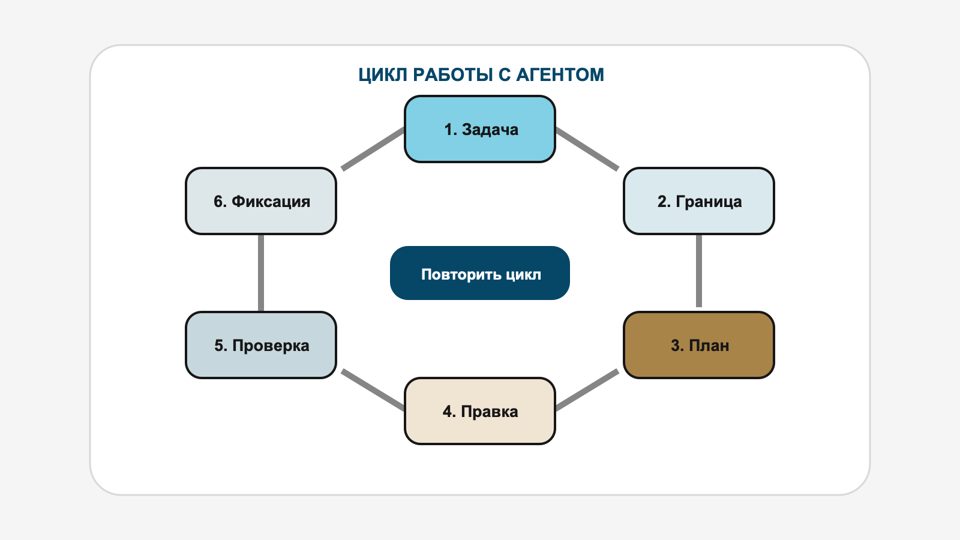
Рабочий цикл из шести шагов
Первая задача для вайб-кодинга
- Опишите наблюдаемую проблему
Запишите, что видит пользователь или тест. Вместо оценки «работает странно» укажите действие и результат: после смены фильтра список возвращается на первую страницу, а не остаётся на старой.
- Очертите границу
Назовите папку, экран, маршрут или команду, которой касается задача. Отдельно перечислите то, чего агенту касаться нельзя: миграции, секреты, платежи, доступы или соседний пакет.
- Попросите план
План на несколько пунктов показывает, как агент понял задачу. Если он предлагает менять публичный контракт ради локальной правки, остановитесь и уточните цель до редактирования файлов.
- Примите маленький дифф
Лучше один законченный кусок, чем десять догадок за раз. Прочитайте изменённые файлы, обратите внимание на новые зависимости, отключённые проверки и строки с секретами.
- Запустите проверку
Выполните тест или сценарий, который подтверждает исходную проблему. Если агент добавил тест, прочитайте его условие: зелёный тест бесполезен, когда он проверяет не тот случай.
- Зафиксируйте или откатите
Коммит хранит удачную итерацию и даёт ясную точку возврата. Если результат не доказан, не добавляйте следующую просьбу поверх него: сначала сузьте расхождение либо верните рабочее состояние.
Шесть шагов кажутся медленными лишь в начале. После пары сессий они сокращают число разговоров, где один баг маскирует другой. Агенту тоже легче: он получает обратную связь по конкретной гипотезе, а не абстрактное «всё сломалось».
Как дать агенту контекст, а не свалку файлов
Агенту редко нужен весь репозиторий. Сначала укажите точку входа: маршрут, обработчик, компонент или тест. Затем скажите, какие документы описывают контракт. Когда контекст большой, попросите его назвать прочитанные файлы и непонятные места до первого изменения.
Полезна и короткая памятка проекта. В ней можно описать команды проверки, структуру директорий, допустимые библиотеки и требования к коммитам. Такая памятка не заменяет код-ревью, но убирает повторяющиеся объяснения на каждом запросе. Для формата инструкций есть отдельный материал про файл правил для агента.
Не вставляйте в контекст токены, файлы окружения, экспорт базы и приватные логи. Агенту хватает маски значений и описания полей. Если задача требует доступа к боевым данным, сначала подготовьте безопасный сценарий с обезличенной выборкой или остановите работу до решения владельца доступа.
Где вайб-кодинг уместен, а где лучше притормозить
Он хорошо подходит для повторяющейся механики. Генерация формы по уже принятому шаблону, перенос однотипной логики, обновление тестовых данных и объяснение существующего модуля обычно дают быстрый результат. Ещё одна удачная зона: черновик документации, который затем проходит техническую вычитку.
Осторожность нужна в четырёх ситуациях. Первая: авторизация и права. Вторая: деньги, лимиты и возвраты. Третья: миграции, удаление и массовые изменения данных. Четвёртая: незнакомая архитектурная граница, где одна правка может затронуть много клиентов. В этих случаях агент может помочь собрать карту кода и набор тестов, но итоговый выбор нельзя делать по одному убедительному ответу.
Ещё один тревожный сигнал: агент не может объяснить, почему правит файл. Не просите его «просто продолжать». Вернитесь к плану, попросите сослаться на вызов или тест и уменьшите объём задачи. Уверенный тон не служит доказательством.
Как ограничить экспериментальный ключ
Для отдельного эксперимента выпустите отдельный ключ, а не используйте ключ приложения. В Relay у ключа можно задать список моделей, число запросов в минуту, дневной, месячный и общий лимит расхода, а также срок действия. Пустые поля лимитов оставляют ключ на общем балансе, поэтому для первой сессии потолок лучше заполнить осознанно.
Если запрос выходит за установленный расходный предел, Relay возвращает код key_limit_exceeded. Это полезнее, чем неожиданно узнать о длинной сессии после того, как агент уже прочитал большой контекст. Журнал запросов помогает увидеть модель, токены и стоимость каждого вызова, а секрет ключа показывается только при создании.
Ограничение не превращает любую задачу в безопасную. Оно лишь даёт понятный предел расхода. Право на доступ к репозиторию, базе и внешним командам настраивайте отдельно в самом инструменте и окружении запуска.
Как выбрать модель для первого прогона
Не ищите единственную «лучшую» модель без задачи. Для первого прогона сравните две модели на одном небольшом изменении и зафиксируйте четыре наблюдения: поняла ли модель ограничение, насколько чистый получился дифф, прошла ли проверка и сколько итераций понадобилось. Такая запись полезнее рейтинга, который не знает ваш стек и привычки команды.
В каталоге Relay модель выбирают точным идентификатором. Карточка ниже показывает цену модели без чисел в статье.
Для задач по коду модель не должна заменять ревью. Если первая версия близка к цели, попросите вторую сессию искать граничные случаи, а не писать следующую функцию. Если версия далека, перепишите постановку задачи. Переключение модели полезно после ясной диагностики, а не вместо неё.
Что проверить перед коммитом
Перед коммитом закройте терминал агента на минуту и посмотрите на результат как на чужую правку. Начните со списка файлов. Каждый файл должен отвечать задаче или тесту. Конфигурация, зависимости и generated-файлы требуют отдельного объяснения, даже когда агент уверяет, что без них нельзя.
Дальше перечитайте условие теста. Оно должно падать на исходной ошибке и проходить после правки. Если тест написан вокруг внутренней детали, которую легко поменять, он не защищает пользовательский сценарий. Лучше назвать действие пользователя и ожидаемый эффект прямо в имени проверки.
Затем откройте ручной маршрут. Проверьте счастливый путь и соседний случай: пустое значение, отмену, повторный запуск, отказ в доступе или прежнее значение фильтра. Один дополнительный сценарий часто показывает, что агент починил картинку, но не правило.
В конце спросите себя, сможете ли вы объяснить изменение следующему разработчику. Если нет, не прячьте непонимание за зелёной строкой CI. Уменьшите дифф, попросите разъяснение или верните правку. Вайб-кодинг работает лучше всего, когда скорость не отменяет право сказать «стоп».
Вопросы, которые задают перед первым запуском
Можно ли вайб-кодить без опыта разработки?
Можно начать с простого учебного проекта, если умеете запускать результат и отличать ожидаемое поведение от ошибки. Для рабочего продукта навыки проверки важнее скорости набора текста: нужен контроль диффа, теста и доступа к данным.
Нужно ли читать весь код, который написал агент?
Читать каждый символ не всегда реалистично, но нельзя пропускать дифф целиком. Посмотрите изменённые файлы, публичные контракты, новые зависимости и проверки. Чем выше риск области, тем глубже должна быть ручная проверка.
Как понять, что лимит ключа подобран нормально?
Начните с суммы, потеря которой не помешает работе команды, и с короткого срока действия. После нескольких сессий посмотрите журнал: сколько токенов потребовали реальные задачи и где расход вырос. Потом меняйте предел по наблюдениям.
Почему агент сделал рабочую страницу, а тесты всё равно нужны?
Ручная проверка показывает один видимый маршрут. Тест помогает удержать правило после следующей правки и позволяет проверить крайний случай, который трудно воспроизвести руками. Проверьте также, что сценарий падает при неверном вводе, а не только работает на удачном примере. Оба способа закрывают разные риски.
Следующий шаг лучше сделать маленьким: выпустить отдельный ключ, открыть быстрый старт, выбрать задачу на один дифф и заранее решить, какой результат подтвердит успех. Для выбора способа оплаты и работы по ключу пригодится разбор ключа и подписки, а настройка клиента описана в материале про подключение Claude Code.